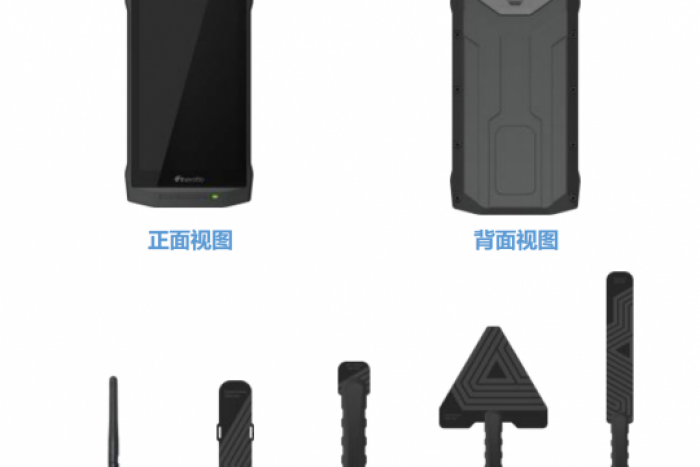
无线窃密因其无需物理接触、部署隐蔽、传输实时等特点,已成为商业窃密活动中最常见、最难防范的威胁之一。要想有效防范这类泄密风险,关键不在于通过单一技术手段,而是在于物理排查、技术检测、制度管控三层防线的协同构建,任何一层出现短板,泄密都可能从这里发生。作为长期深耕反窃听检测领域的专业团队,君安思危结合大量实战经验,为您系统梳理无线窃听的防范思路与具体措施。
一、认识了解常见的无线窃密手段有哪些?
防范的前提是识别威胁的具体类型。当前市面上的无线窃听设备早已摆脱影视剧中的刻板印象,呈现出隐蔽化、智能化、实时化等趋势。
射频类窃密方式是最传统的方式之一,通过调频或调幅方式将拾取的语音信号发射出去,检测方在近距离内用接收设备即可捕捉。这类设备虽然容易被频谱扫描发现,但一些高端型号会采用跳频、突发发射等技术规避排查。
手机式与插卡式窃密近两年呈明显上升趋势。内嵌SIM卡或物联网卡,借助运营商的2G/4G/5G网络将音频
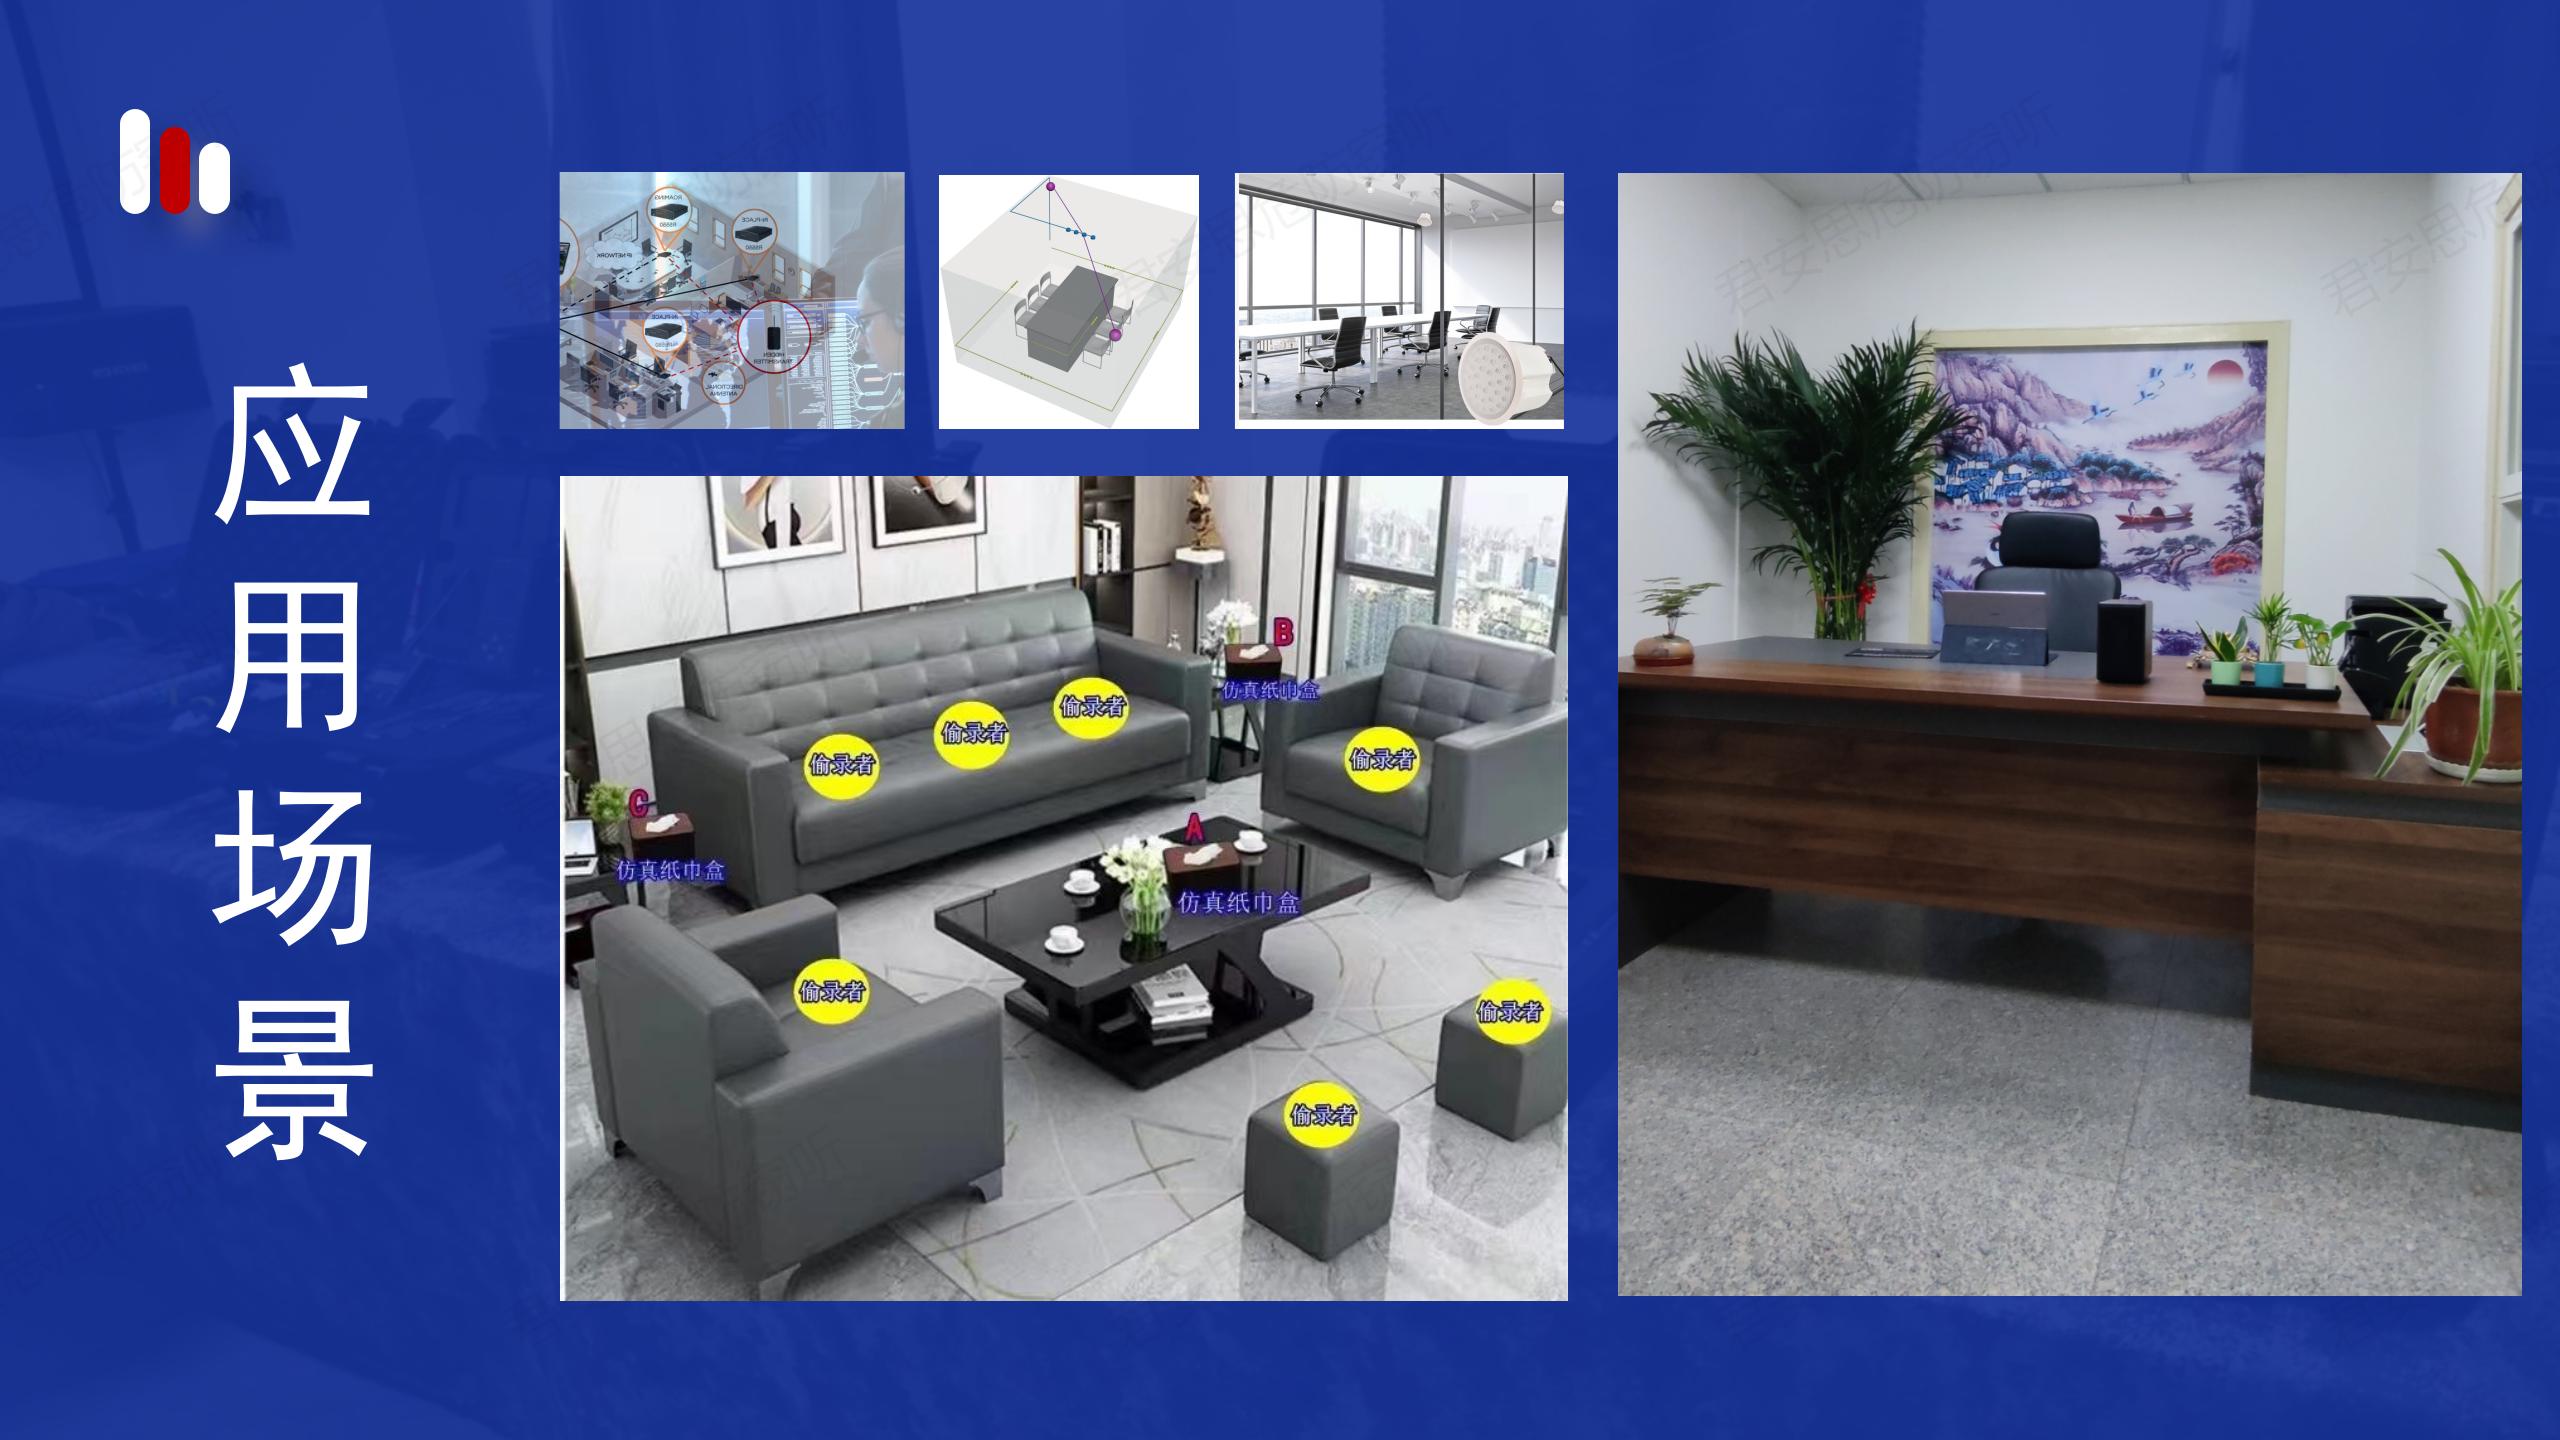
WiFi与蓝牙窃密是依托局域网传输数据,伪装成智能插座、烟雾报警器、装饰画框、台灯、电源适配器等日常生活物品,通过共享的无线网络将录音上传云端。
智能终端窃密则更难察觉、如:被植入木马的手机、智能音箱、会议系统终端,本身就可能成为"内应",在待机状态下悄然拾音上传。这类窃密方式不需要额外部署硬件,是当前最难识别的威胁之一。
二、物理层面的技术排查
物理排查是检查防范工作的第一道工序,也是任何高端设备都无法完全替代的基础环节。
排查前建议先建立环境基线——对会议室、高管办公室等敏感区域做一次完整的正常状态影像记录。日后每次检测,只需比对环境与基线的差异,一颗新增的小螺钉、一个轻微移位的烟雾报警器、一块被拆装过的插座面板,都能被迅速识别。
重点关注的位置包括:天花板吊顶与检修口、墙面插座与开关面板、空调出风口、电话机与网线接口、办公桌椅的缝隙、盆栽植物、窗帘杆、装饰画背后以及各类电子设备周边。需要留意墙面是否有新近动过的痕迹、设备背面是否有多余走线、某件物品是否与室内风格格格不入。电池供电的微型设备体积极小,需要借助手电筒和内窥镜仔细查看隐蔽角落。
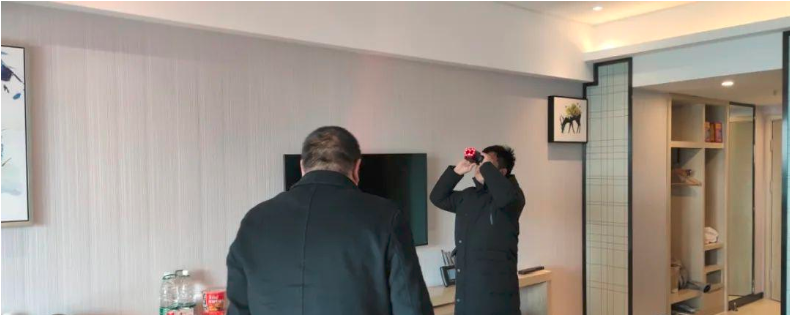
装修与改造期是设备植入的高发窗口。某国曾驻外使馆承建新馆,施工全程拒绝某驻外使馆参与,装修工艺反常地精细,使用前的全维度安检最终在墙体石膏板夹层、衣橱背板、书架横梁暗槽中起获预埋无线窃密装置。这个案例说明,任何装修完工的场所,在投入使用前都应做一次彻底的专业检测。
三、三套主要核心检测手段协同作战
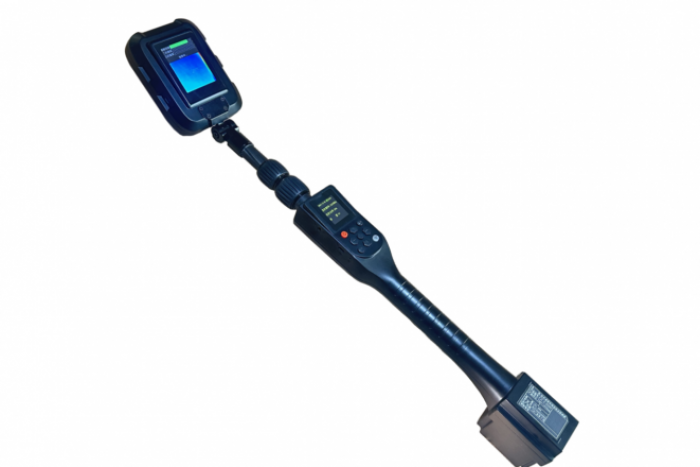
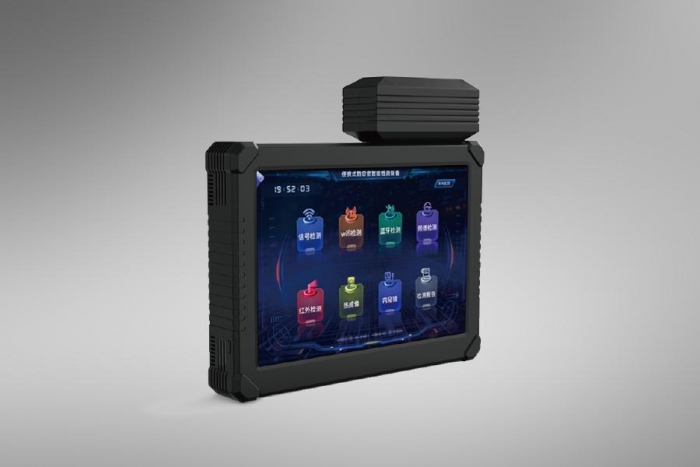
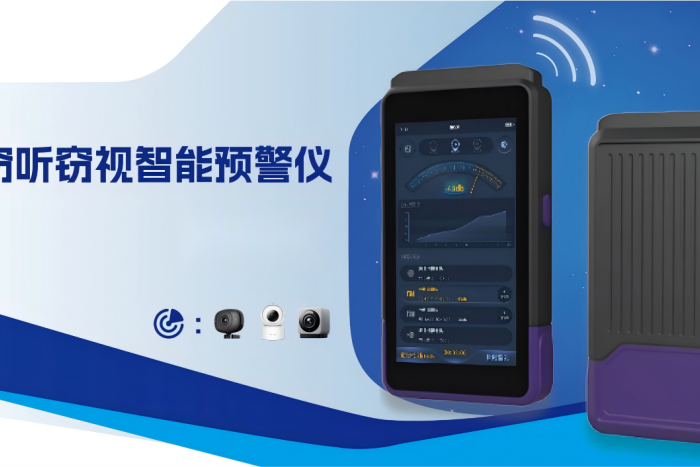
单靠肉眼难免疏漏,专业仪器是反窃听工作的核心支撑。针对无线窃密,行业公认有三套不可或缺的检测手段,它们分工明确、互为补充。
第一套:频谱扫描——频谱分析仪可以抓正在发射的设备。 使用覆盖几十MHz至9GHz以上频段的频谱分析仪,对空间进行地毯式扫描,捕捉异常的无线信号发射源。检测时应先关闭室内已知的无线设备——路由器、蓝牙音箱、无线鼠标等——减少干扰源,再按固定路线缓慢移动,对可疑信号进行定点复测、解调分析,判断其是常规WiFi还是经过调制的音频传输。
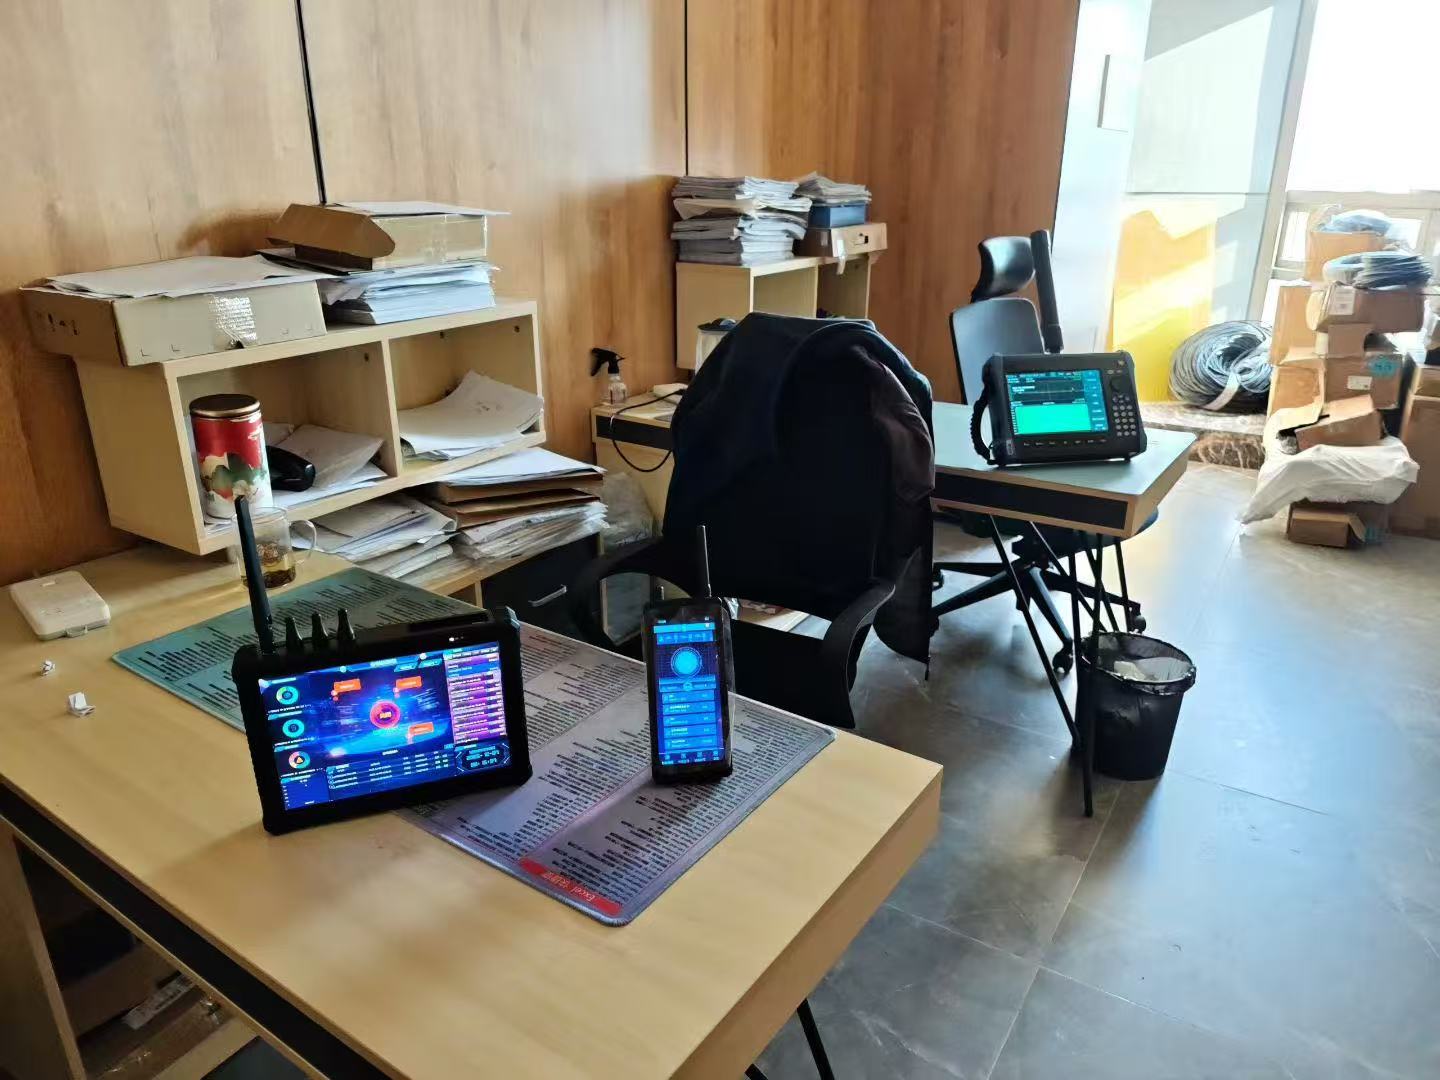
具备实时频谱功能的设备还能捕捉跳频、短促发射等瞬态信号,这是应对高端无线窃密装置的关键能力。针对手机式窃密装置,还可使用基于虚拟基站技术的数字信号检测仪,精准定位区域内异常接入的移动通信终端,解决"账外机""卡外卡"的排查难题。
第二套:非线性节点探测——检查关机静默没电的窃密设备。 频谱扫描的天然盲区是那些处于关机、待机、不发射状态的窃听器。非线性节点探测器(NLJD)的原理是向目标区域发射高频基波信号,当信号遇到二极管、晶体管、集成电路等半导体PN结时,会产生二次和三次谐波反射;遇到普通金属则不会。通过接收和分析谐波,探测器能够穿透墙体、家具和伪装,即使设备关着机也能被精准定位。对于隐藏在墙体内部、装饰夹层中的窃听装置,这是唯一可靠的检测手段。
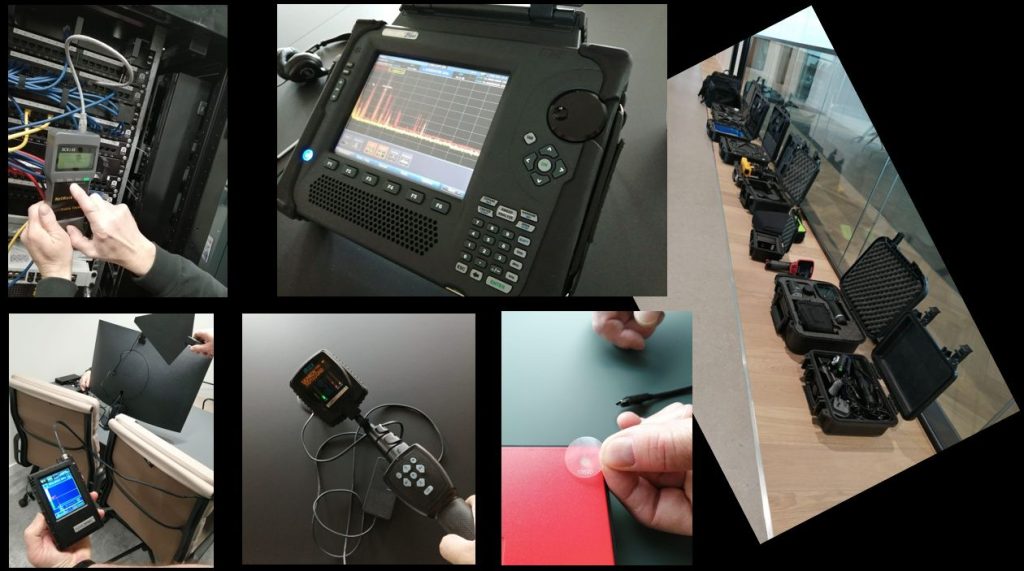
第三套:环境屏蔽——切断信号外泄的路径。 检测是事后补救,屏蔽则是事前预防。对于核心涉密场所,最根本的防范方式是建造符合国家B级或C级标准的电磁屏蔽室——采用六面体屏蔽壳体,配备波导窗、屏蔽门及电源滤波器,从物理上阻断室内无线信号向外传播,同时防止外部激光、雷达等窃听手段穿透。临时性需求则可选用电磁屏蔽窗帘、手机屏蔽袋、防录音干扰器等轻量级产品。在重要涉密会议前,还应配合使用移动通信干扰器阻断目标区域内的手机链路,从源头切断无线窃听的传输通道。
四、制度层面:让防范从一次检测变成常态机制
再先进的设备也挡不住管理上的漏洞。无线窃密装置防范的最后一道防线,是建立在制度与意识之上的日常管控。
建立检测周期机制。 一次检测的安全有效期,只能延续到下一次可疑人员进入目标区域为止。建议企业根据涉密等级,每年进行二至四次全面检测,并在重大谈判、涉密会议、重要接待前后增加专项检测。仅检测会议室是不够的,高管办公室、核心员工工位同样是高价值目标——窃密者往往通过长期监听日常谈话,拼凑出完整的商业情报。
实行电子设备管控。 涉密会议区应明确禁带或限带手机、智能手表、录音笔等设备,设置专用手机屏蔽柜;办公电脑与会议系统应定期检查是否存在异常后台程序、可疑软件和异常流量,留意设备在待机时是否异常发热、通话中是否有回音杂音。
提升人员安全意识。 让员工了解窃听的基本风险与识别常识,不随意引入来历不明的电子设备,不在敏感场所谈论核心信息。人员防范意识的提升,往往比昂贵的设备更能堵住漏洞。
五、结语:专业的事交给专业的人
无线窃密防范没有一劳永逸的方案。技术的发展永无止境——AI智能筛选、纳米级微型设备、物联网融合窃听,都在不断抬升攻防的门槛。对企业而言,最理性的选择是在建立自身基础管控的同时,将深度检测委托给具备专业设备、丰富经验和系统流程的服务机构。
一套规范的TSCM(技术反窃密检测)流程,绝非拿设备扫一圈那么简单。它应包含进场前的威胁评估、环境基线建立、分区地毯式排查、有线与无线线路检测、非线性节点探测、热成像分析、网络层协议审计,最终以一份可追溯的检测报告收尾——明确检查了什么、怎么验证的、哪些确信干净、哪些存在盲区、建议多久复测一次。只说干净,没问题而不留报告的检测,本身就是一种风险。
君安思危始终认为,反窃听的本质不是设备对抗,而是体系对抗。物理排查、技术检测、制度管控三层缺一不可,而贯穿其中的,是对细节的敬畏和对专业的坚持。在商业竞争日益激烈的今天,把信息安全这道防线筑牢,才能让每一次决策、每一场谈判都安心进行。